English
 中文

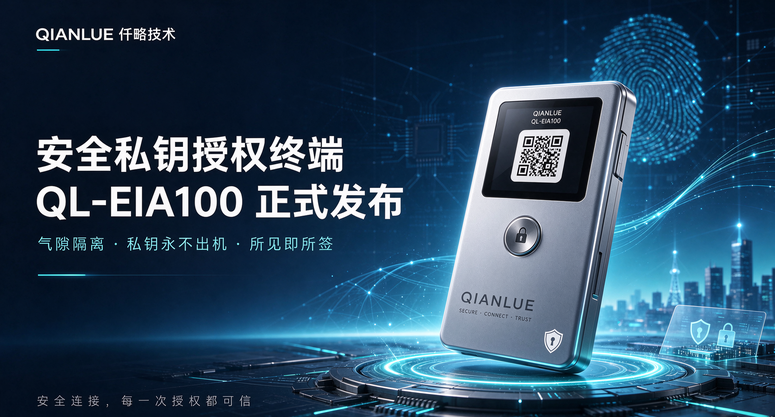
QL-EIA100 安全私钥授权终端・运用方案
一、与传统授权介质的本质差异
QL-EIA100 不是又一支 USB Key、又一张动态口令卡,它把"私钥"和"通信通道"做了物理级切割:
| 维度 | 软 Token / 短信 OTP | USB Key / CA Key | QL-EIA100 |
|---|---|---|---|
| 私钥存放 | 手机/服务器(可被提取) | 终端芯片内(但需接入主机) | 独立安全芯片,私钥不出机 |
| 与主机连接 | 网络/短信通道 | USB 插入主机,数据可被hook | 零数据接口,仅 USB-C 充电 |
| 待签内容可见性 | 应用界面显示,用户盲签 | 浏览器/客户端显示,可被篡改 | 终端屏幕本地显示,用户肉眼核对 |
| 授权确认 | 点"确认"即可 | 插 Key + 输 PIN,远程可被劫持 | 必须手持设备物理按键确认 |
| 链路攻击面 | 依赖网络与手机 | 依赖主机 OS 与驱动 | 气隙隔离,无攻击面 |
二、六大运用方案
方案 1 · 高权限账号登录认证(第二硬件因子)
痛点:运维账号、管理员账号凭密码 + 短信 OTP 登录,短信可被劫持、密码可被撞库。
方案:业务系统在登录页弹出"待签名挑战二维码",管理员用 QL-EIA100 扫码;终端屏幕显示登录来源 IP、时间、账号,用户核对后按键签名,结果二维码回传验签通过才放行。
价值:登录必须"人持有设备 + 人现场按键",杜绝远程劫持与代登录。
方案 2 · 网管 / 运维平台强身份登录
痛点:防火墙、路由器、网管平台、堡垒机的超级管理员登录是攻防核心。
方案:把 QL-EIA100 公钥二维码注册到网管平台作为设备身份根;运维人员每次登录跳板机或下发配置前,终端屏显"目标设备 + 操作类型"并物理确认。
价值:设备与自然人双绑定,账号被盗但无实体 Key 无法登录。
方案 3 · 关键配置变更的签名下发
痛点:网络设备配置脚本被内部人员或入侵者篡改后直接下发,事故后无法抵赖。
方案:变更审批通过后,网管系统把"配置摘要 + 变更单号"编成二维码;责任人在 QL-EIA100 上看到明文摘要后按键签名,签名值随配置包一起下发,设备侧验签通过才生效。
价值:配置变更具备不可抵赖性,与审计日志一一对应。
方案 4 · 高危操作双人 / 多人双签
痛点:删除分区、关停业务、批量固件升级、断电割接等高危操作单人点击即执行。
方案:业务系统生成待签二维码后,需 A、B 两人分别用各自的 QL-EIA100 完成两次独立扫码 + 按键签名;两个签名均验证通过,操作才被执行。
价值:把"双人复核"从口头/邮件变成密码学强制约束。
方案 5 · 无网络现场离线维护
痛点:矿山、隧道、野外基站、电力杆塔下做现场维护时,无公网、无后台通道,传统在线认证体系不可用。
方案:现场终端(笔记本)离线生成带时间戳的维护授权二维码,维护人员用 QL-EIA100 扫码确认;终端内置挑战-应答机制,即使断网也能完成防重放签名,事后回传中心归档。
价值:离线场景下仍可提供"谁、在什么时间、对哪台设备、做了什么"的可信凭据。
方案 6 · 审计归档与合规留痕
痛点:等保 2.0 / 行业合规要求高权限操作可追溯、不可抵赖,但传统日志可被篡改。
方案:每一次签名都产生一条"设备公钥 + 操作摘要 + 时间戳 + 签名值"记录,与业务日志绑定归档;私钥不出机意味着签名无法被事后伪造,审计证据具备法律效力。
价值:把审计日志从"自证清白"升级为"密码学可证清白"。
三、独特优势(差异化卖点)
真·气隙隔离:USB-C 只充电不传数据,无蓝牙、无 NFC、无网口、无驱动,主机被植入木马也触不到私钥——这是 USB Key 做不到的。
所见即所签(WYSIWYS):待签内容在终端本地屏幕展示,不依赖被篡改的主机界面;用户签的一定是他亲眼看到的,不是浏览器里被 hook 替换过的内容。
私钥零导出:私钥在安全芯片内生成、存储、签名全程闭环,既不能被备份导出,也不存在"Key 被复制到另一台设备"的风险。
双向身份认证:业务侧扫码绑定设备公钥识别设备;设备侧屏显业务来源识别业务,双向确认,防钓鱼、防伪造业务端。
国密 + 防重放:原生支持国密算法体系,内置挑战-时间因子,同一条待签内容无法被录屏重放。
零部署成本:业务侧只需嵌入"二维码生成 + 二维码扫描 + 公钥验签"三段代码,不需要装驱动、不需要装客户端、不需要专线,跨越 Linux/Windows/国产 OS 全平台。
便携与耐用:65×92×8 mm、约 60 g 铝合金卡片,桌面/手持/挂绳三用;USB-C 充电口的设计也让设备丢失后无法被直接读取内部私钥。
运维友好:公钥二维码即注册凭据,新设备上线无需烧录、无需写卡,扫码即绑。
四、典型落地组合建议
金融 / 电力 / 政务核心系统:方案 1 + 方案 3 + 方案 6,覆盖登录、变更、审计三段闭环。
工业 / 矿山 / 无人站:方案 2 + 方案 5,叠加现场离线授权。
运营商 / 大型企业网管:方案 2 + 方案 4,重点解决高危操作双人复核。
QL-EIA100 在管理上的重要意义
QL-EIA100 的价值不止在技术防护,更在于它把管理制度从"写在纸上"变成"锁在硬件里"。它对管理的意义集中体现在以下八个层面。
一、把"不可抵赖"落到法律证据级别
传统管理依赖日志和审批流,但日志可以被篡改、审批邮件可以被伪造、当事人可以抵赖"这条操作不是我发的"。QL-EIA100 用设备级私钥签名让每一次授权都绑定到唯一实体设备 + 唯一自然人,事后无法否认、无法复制、无法删除。
出事故时,能给出"在某时某分、某人、用某台设备、签了某条内容"的密码学证据;
这是处理内部违规、外包纠纷、监管检查时最有力的自证材料。
二、把"双人复核 / 分级授权"从口号变成强制约束
很多组织都有"高危操作双人复核"的制度,但实际执行靠自觉、靠群里@一下、靠事后补签字。QL-EIA100 通过双签机制让没有第二把设备按键,操作在系统层面根本无法执行——制度不再依赖人的自律,而由技术强制兜底。
权限矩阵可以真正落到系统里:什么级别的操作必须几级人在场;
杜绝"领导不在,先操作后补签"的灰色操作。
三、重塑内部权限边界,化解"超级管理员"困局
大型系统里通常存在掌握最高权限的少数人(运维负责人、外包厂商工程师、设备原厂)。他们一旦账号泄露或本人有恶意,组织几乎没有制衡手段。QL-EIA100 让:
高权限登录必须有实体设备在手;
配置变更必须在设备屏显核对后按键确认;
即使账号、密码、运维通道全部泄露,没有实体 Key 仍然无法完成高危操作。
这就在管理上把"知道密码"和"有权执行"两件事解耦,权限真正掌握在组织手里,而不是掌握在少数人或外包人员手里。
四、外部人员与外包队伍的可控化管理
企业大量运维、集成、厂商驻场人员流动频繁。传统模式下,外包人员拿到账号就等于拿到长期通行证。QL-EIA100 支持:
设备按人发放、离职即回收;
外包人员授权范围与设备公钥绑定,合同到期设备注销即失效;
现场无网络场景也能审计,避免外包人员"离线操作无记录"。
管理上把"人走权留"变成"人走权止",显著降低外包风险。
五、把审计从事后追查变成事中即时约束
传统审计是"出事之后翻日志",问题已经发生。QL-EIA100 的"屏显核对 + 物理按键"让每一次高危操作都必须经过当事人当场确认:
误操作:屏显摘要让当事人在执行前发现"这不是我要做的那条";
被诱导操作:钓鱼邮件、伪造工单、社工诱导在"必须看清楚再按键"的流程下失效;
越权操作:系统直接拒绝无授权设备的签名。
管理上把"事后追责"前移为"事中拦截"。
六、合规与监管要求的硬支撑
等保 2.0、密码法、行业规范(电力、金融、政务、轨交、矿山)对身份鉴别、不可抵赖、审计留痕都有强制要求。QL-EIA100 的国密算法、私钥不出机、签名归档能力,让企业在:
等保测评、密评时直接出具设备级证据;
行业安全检查、外部审计时拿出"技术上无法抵赖"的记录;
应对监管问询时,从"我们有制度"升级为"制度在设备里强制执行"。
这是管理成熟度从"合规意识"走向"合规能力"的关键一跃。
七、降低管理成本与组织协调开销
看似是加了一台小设备,实际上减少的是管理摩擦:
审计巡检:可视化签名记录替代逐条人工核对日志,运维审计工作量大幅下降;
应急处置:账号泄露时只需注销对应设备公钥,不用全系统改密码、不用重启业务;
制度培训:员工只需要学会"扫码—看屏—按键"三步,不需要理解复杂的密码学概念;
跨部门协同:审批流、运维、安全、法务之间有共同的证据语言,扯皮减少。
八、形成"最小信任、最大可查"的管理文化
QL-EIA100 的底层管理哲学是不相信任何人的账号,只相信当场的物理授权。这种文化一旦建立:
员工不会再把"密码告诉同事代操作"当小事;
外包不会再把测试账号带回家长期使用;
管理层在做重大决策时,也会更谨慎地把权限真正收回组织手中。
一句话总结
QL-EIA100 对管理的核心意义是:它把组织里"审批、复核、授权、留痕"这些原本依赖人自觉、依赖制度文本、依赖事后补救的管理动作,固化为不可绕过的硬件流程——既保护了组织不被外部攻击,也保护了尽职履责的员工不被误解,更让管理层在面对事故、审计和监管时手里有真正硬的底牌。